آیا هوش مصنوعی از اطلاعات اینستاگرام شما برای ایمیلهای فیشینگ استفاده میکند؟
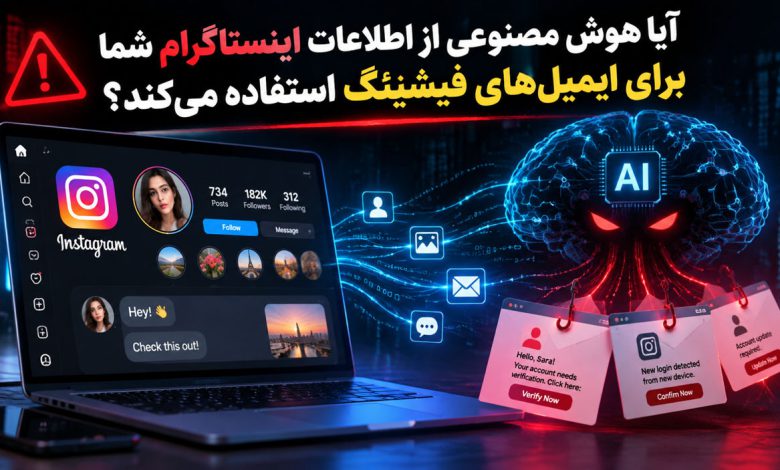
هوش مصنوعی قادر است با بررسی پستها و تصاویر عمومی کاربران در شبکههای اجتماعی، ایمیلهای فیشینگ بسیار شخصیسازیشدهای تولید کند که حتی ابزارهای امنیتی هوش مصنوعی نیز در شناسایی آنها با مشکل مواجه میشوند.

هوش مصنوعی و تهدیدات جدید فیشینگ
هوش مصنوعی قادر است با بررسی پستها و تصاویر عمومی کاربران در شبکههای اجتماعی، ایمیلهای فیشینگ بسیار شخصیسازیشدهای تولید کند که حتی ابزارهای امنیتی هوش مصنوعی نیز در شناسایی آنها با مشکل مواجه میشوند.
ایمیلهای مشکوک و چالشهای شناسایی
همه ما حداقل یکبار با ایمیلهای مشکوکی مواجه شدهایم که از برنده شدن در قرعهکشی، عدم تحویل بسته یا نیاز به بهروزرسانی اطلاعات بانکی خبر میدهند. تشخیص و نادیده گرفتن بسیاری از این پیامها معمولاً آسان است، بهویژه زمانی که متن نامفهوم داشته باشند یا محتوای آنها ارتباطی با زندگی ما نداشته باشد. اما اگر یک ایمیل کلاهبرداری به فعالیتهای اخیر شما اشاره کند و جزئیاتی را بیان کند که فقط اطرافیان شما از آنها مطلع هستند، اینجا است که اوضاع نگرانکنندهتر میشود.
پژوهش دانشگاه تگزاس
پژوهشگران دانشگاه تگزاس در آرلینگتون دریافتهاند که هوش مصنوعی میتواند با تحلیل اطلاعاتی که کاربران بهصورت عمومی در شبکههای اجتماعی منتشر میکنند، ایمیلهای فیشینگ بسیار شخصیسازیشدهای بسازد. این موضوع فراتر از دانستن نام یا محل کار افراد میرود. چنین پیامهایی میتوانند به فعالیتهای اخیر کاربران، مکانهایی که به آنها سفر کردهاند یا حتی رویدادهایی که مشتاقانه در انتظار آنها بودهاند، اشاره کنند.
خطرات اطلاعات عمومی
بخش زیادی از اطلاعات شخصی ما بدون هیچ ملاحظه خاصی در فضای آنلاین منتشر میشود. انتشار تصاویر یک سفر آخر هفته، صحبت درباره بلیت کنسرتی که بهزودی برگزار میشود یا حتی گلایه از اختلال در عملکرد یک سرویس برای دوستان و دنبالکنندگان ما بخشی از فعالیت روزمره در شبکههای اجتماعی است. اما این اطلاعات میتوانند برای کلاهبرداران بسیار ارزشمند باشند.
ایجاد ایمیلهای فیشینگ با جزئیات شخصی
پژوهشها نشان میدهند که هوش مصنوعی میتواند این اطلاعات، حتی جزئیات قابل استخراج از تصاویر را شناسایی کند و با استفاده از آنها ایمیلهای فیشینگ متناسب با زندگی و علایق قربانیان بسازد. این فناوری قادر است نام فرستنده، عنوان ایمیل و لینکهای داخل پیام را تغییر دهد تا تمام اجزای آن طبیعیتر و معتبرتر به نظر برسند.
فیشینگ هدفمند و خودکارسازی
این شیوه در دسته فیشینگ هدفمند قرار میگیرد. کلاهبرداران با تکیه بر اطلاعات شخصی قربانیان، پیامهایی متناسب با شرایط و علایق آنها طراحی میکنند. هوش مصنوعی میتواند این فرایند را خودکار کند و هزینه و زمان اجرای حملات گسترده را به شدت کاهش دهد.
تستهای انجام شده و نتایج
برای سنجش اثرگذاری این روش، از شرکتکنندگان خواسته شد ایمیلهای تولیدشده با هوش مصنوعی را ارزیابی کنند. این پیامها از نظر کیفیت امتیاز بالایی کسب کردند. این نتیجه لزوماً به معنای فریب خوردن همه کاربران نیست، اما نشان میدهد ایمیلهای فیشینگ تولیدشده با هوش مصنوعی تا چه اندازه میتوانند واقعی و متقاعدکننده به نظر برسند.
چالشهای شناسایی ایمیلهای فیشینگ
نگرانکننده است که سامانههای هوش مصنوعی از پیش به سازوکارهای ایمنی مجهز شدهاند که هدف آنها جلوگیری از سوءاستفادههای احتمالی است. با این حال، بررسیها نشان میدهند که برخی از این ابزارها در شناسایی حملات فیشینگ شخصیسازیشده، عملکرد موفقی ندارند. در این پژوهش، سه ابزار Llama Guard، ShieldGemma و WildGuard آزمایش شدند و نتایج نشان داد که این ابزارها در تنظیمات پیشفرض خود، تنها صفر تا ۱۹ درصد از درخواستهای مرتبط با ایمیلهای فیشینگ هوش مصنوعی را شناسایی میکنند.
راهکارهای بهبود شناسایی
پژوهشگران برای بهبود عملکرد این سامانهها، دستورالعملهای ایمنی را دقیقتر کرده و نشانههایی را مشخص کردند که ابزارها باید به دنبال آنها بگردند، که بهاینترتیب نرخ شناسایی این حملات به ۹۹ درصد افزایش یافت.
زنگ خطری برای امنیت سایبری
نتایج این تحقیق که قرار است در مارس ۲۰۲۷ در یک کنفرانس امنیت سایبری ارائه شود، زنگ خطری درباره گسترش کلاهبرداریهای مبتنی بر هوش مصنوعی است. نکته اساسی اینجا است که هوش مصنوعی اطلاعات تازهای درباره شما تولید نمیکند، بلکه از دادههایی استفاده میکند که پیشتر در فضای عمومی منتشر کردهاید و با کنار هم قرار دادن آنها، تصویری دقیقتر از زندگی شخصی شما میسازد.
سوالات متداول و راهکارهای کلیدی :
۱. فیشینگ دقیقاً چیست؟
فیشینگ نوعی کلاهبرداری است که در آن مهاجم خود را جای فرد یا سازمان معتبری جا میزند تا شما را فریب دهد و رمز عبور، اطلاعات بانکی، یا کد تأیید شما را به دست آورد. این پیامها معمولاً از طریق ایمیل، پیامک، یا پیام مستقیم شبکههای اجتماعی ارسال میشوند.
۲. آیا هوش مصنوعی میتواند از اطلاعات اینستاگرام من برای نوشتن ایمیل فیشینگ استفاده کند؟
بله، از نظر فنی این امکان وجود دارد. مهاجمان میتوانند با ابزارهای خودکار، اطلاعات عمومی پروفایل شما مانند نام، شغل، علایق، دوستان، و محل کار را جمعآوری کنند. سپس از هوش مصنوعی برای نوشتن پیامهایی استفاده کنند که شخصیسازی شده و قانعکننده به نظر برسند. به این روش مهندسی اجتماعی یا فیشینگ هدفمند گفته میشود.
۳. کدام اطلاعات من در اینستاگرام در معرض خطر هستند؟
اگر حساب شما عمومی باشد، معمولاً این موارد برای همه قابل مشاهدهاند:
- نام و نام کاربری
- شغل یا محل تحصیل (اگر در بیو درج شده باشد)
- لیست دوستان و فالوورها
- عکسها و مکانهایی که برچسب زدهاید
- زمان و الگوی فعالیت شما
اطلاعات خصوصی مانند رمز عبور یا ایمیل شما از طریق عمومی بودن پروفایل قابل دسترسی نیست، مگر اینکه از طریق دیگری فاش شده باشد.
۴. آیا اینستاگرام اطلاعات مرا به شرکتهای هوش مصنوعی یا مهاجمان میفروشد؟
این موضوع به سیاستهای حریم خصوصی متا و قوانین منطقه شما بستگی دارد. برای جزئیات دقیق، سیاستهای رسمی حریم خصوصی اینستاگرام را بررسی کنید. نکته مهم این است که حتی بدون فروش داده، اطلاعات عمومی حساب شما میتواند توسط هر کسی جمعآوری شود.
۵. چگونه میتوانم بفهمم یک ایمیل فیشینگ است؟
نشانههای رایج عبارتاند از:
- ایجاد فوریت یا تهدید، مانند «حساب شما در ۲۴ ساعت مسدود میشود»
- آدرس فرستنده کمی متفاوت از آدرس رسمی است (مثلاً
support@lnstagram.comبا حرف L به جای I) - لینکهایی که به دامنههای عجیب یا کوتاهشده هدایت میکنند
- درخواست رمز عبور، کد تأیید، یا اطلاعات بانکی
- غلط املایی یا لحن غیرعادی (هرچند هوش مصنوعی این نشانه را کمرنگ کرده است)
- اشاره به جزئیات شخصی شما که نشان میدهد هدفگیری شدهاید، اما این به معنای امن بودن پیام نیست
۶. چگونه از خودم محافظت کنم؟
- حساب خود را خصوصی کنید: در تنظیمات، گزینه «حساب خصوصی» را فعال کنید.
- احراز هویت دو مرحلهای (2FA) را فعال کنید: حتی اگر رمزتان لو برود، ورود بدون کد دوم ممکن نیست.
- رمز عبور منحصربهفرد بسازید: از یک مدیر رمز عبور استفاده کنید و رمزها را تکرار نکنید.
- اطلاعات حساس را در بیو و پستها ننویسید: مانند شماره تلفن، آدرس منزل، یا جزئیات سفر.
- لیست دوستان و فالوورهای ناآشنا را بررسی کنید و درخواستهای مشکوک را تأیید نکنید.
- به لینکها اعتماد نکنید: برای ورود به حساب، مستقیماً برنامه یا سایت رسمی را باز کنید، نه از طریق لینک ایمیل.
- بهروزرسانیها را نصب کنید و از نرمافزار امنیتی معتبر استفاده کنید.
۷. اگر فکر میکنم هدف فیشینگ قرار گرفتهام چه کنم؟
- به هیچ لینکی کلیک نکنید و اطلاعاتی وارد نکنید.
- اگر رمز وارد کردهاید، فوراً آن را در همه جایی که استفاده میکنید تغییر دهید.
- اگر کد تأیید دادهاید، جلسههای فعال را از تنظیمات امنیتی حساب خارج کنید.
- پیام را در اینستاگرام یا برنامه مربوطه گزارش دهید.
- اگر پول یا اطلاعات بانکی از دست رفته، سریعاً با بانک خود تماس بگیرید.
- در صورت نیاز، به مراجع ذیربط در کشور خود گزارش دهید.
۸. آیا ابزاری وجود دارد که بفهمد اطلاعات من جمعآوری شده است؟
هیچ ابزار مطمئنی برای ردیابی دقیق اینکه کدام شرکت یا فرد دادههای شما را استفاده کرده وجود ندارد. میتوانید با بررسی دسترسیهای برنامههای متصل به حساب خود در تنظیمات، و حذف برنامههای ناشناس، سطح دسترسی را کاهش دهید.
ولی یک مهندس ایرانی به نام میلاد نوری یک اپلیکیشن کاربردی برای تشخیص لینک ها و نرم افزارهای مخرب طراحی کرده اند، بنام مطمئن باش که می تونید از اینجا دانلود کنید .
https://motmaenbash.ir/
۹. آیا میتوانم درخواست حذف دادههایم را بدهم؟
بله. بر اساس قوانین حریم خصوصی منطقه شما (مانند GDPR در اروپا)، میتوانید درخواست دسترسی یا حذف دادههای شخصی را از شرکت مربوطه بخواهید. فرمهای این درخواست معمولاً در بخش تنظیمات حریم خصوصی یا مرکز راهنمای پلتفرم موجود است.
۱۰. آیا این موضوع فقط به اینستاگرام مربوط است؟
خیر. اطلاعات عمومی از فیسبوک، لینکدین، توییتر (ایکس)، و سایر شبکههای اجتماعی نیز میتواند برای ساخت فیشینگ استفاده شود. بهترین راهکار، اعمال اصول امنیتی یکسان در همه پلتفرمهاست.
۱۱. آیا هوش مصنوعی فیشینگ را خطرناکتر کرده است؟
بله، تا حدی. هوش مصنوعی هزینه تولید پیامهای شخصیسازیشده را پایین آورده و غلطهای املایی و نشانههای آشکار را کاهش داده است. با این حال، روشهای محافظتی پایه مانند احراز هویت دو مرحلهای و بررسی دقیق درخواستها همچنان مؤثرند.